
ב-10 בדצמבר 2025, פחות מארבעה חודשים אחרי כניסת תיקון 13 לתוקף, פרסמה הרשות להגנת הפרטיות הודעה שסימנה שלב חדש: פתיחת הליכי פיקוח רוחב בו-זמנית בחמישה מגזרים — רשויות מקומיות, חברות מסחר מקוון, אפליקציות בשימוש נרחב, מכוני בדיקות גנטיות וצהרונים. ארגונים שמעולם לא שמעו מהרשות מצאו את עצמם מול שאלון פיקוח עם מועד תגובה מוגדר. שנה קודם לכן עוד אפשר היה לשאול ״האם תיקון 13 באמת ישנה משהו״. היום כבר יש תשובה מהשטח, והמאמר הזה עושה בדיוק את מה שכדאי לעשות שנה אחרי כל רפורמה רגולטורית: בודק מה קרה בפועל — מי נקנס, על מה, באילו סכומים, מי נבדק עכשיו — ומה זה אומר על ההיערכות שלכם לקראת ההמשך.
תיקון 13 לחוק הגנת הפרטיות, שנכנס לתוקף ב-14 באוגוסט 2025, הפך את הרשות להגנת הפרטיות מרגולטור רישומי לגוף אכיפה מלא: סמכות להטיל עיצומים כספיים מדורגים (מאות אלפי שקלים ויותר, עם הכפלה במאגרים של מעל מיליון נושאי מידע ותקרה כוללת של 5% מהמחזור השנתי), סמכויות פיקוח וחקירה מורחבות למפקחי הרשות, וסמכות לבית משפט להורות על הפסקת עיבוד — ואף על מחיקת מאגר כולו. סקירה מלאה של החובות עצמן תמצאו במדריך ההיערכות לתיקון 13.
ציר הזמן: מהקנסות הראשונים ועד פיקוח הרוחב
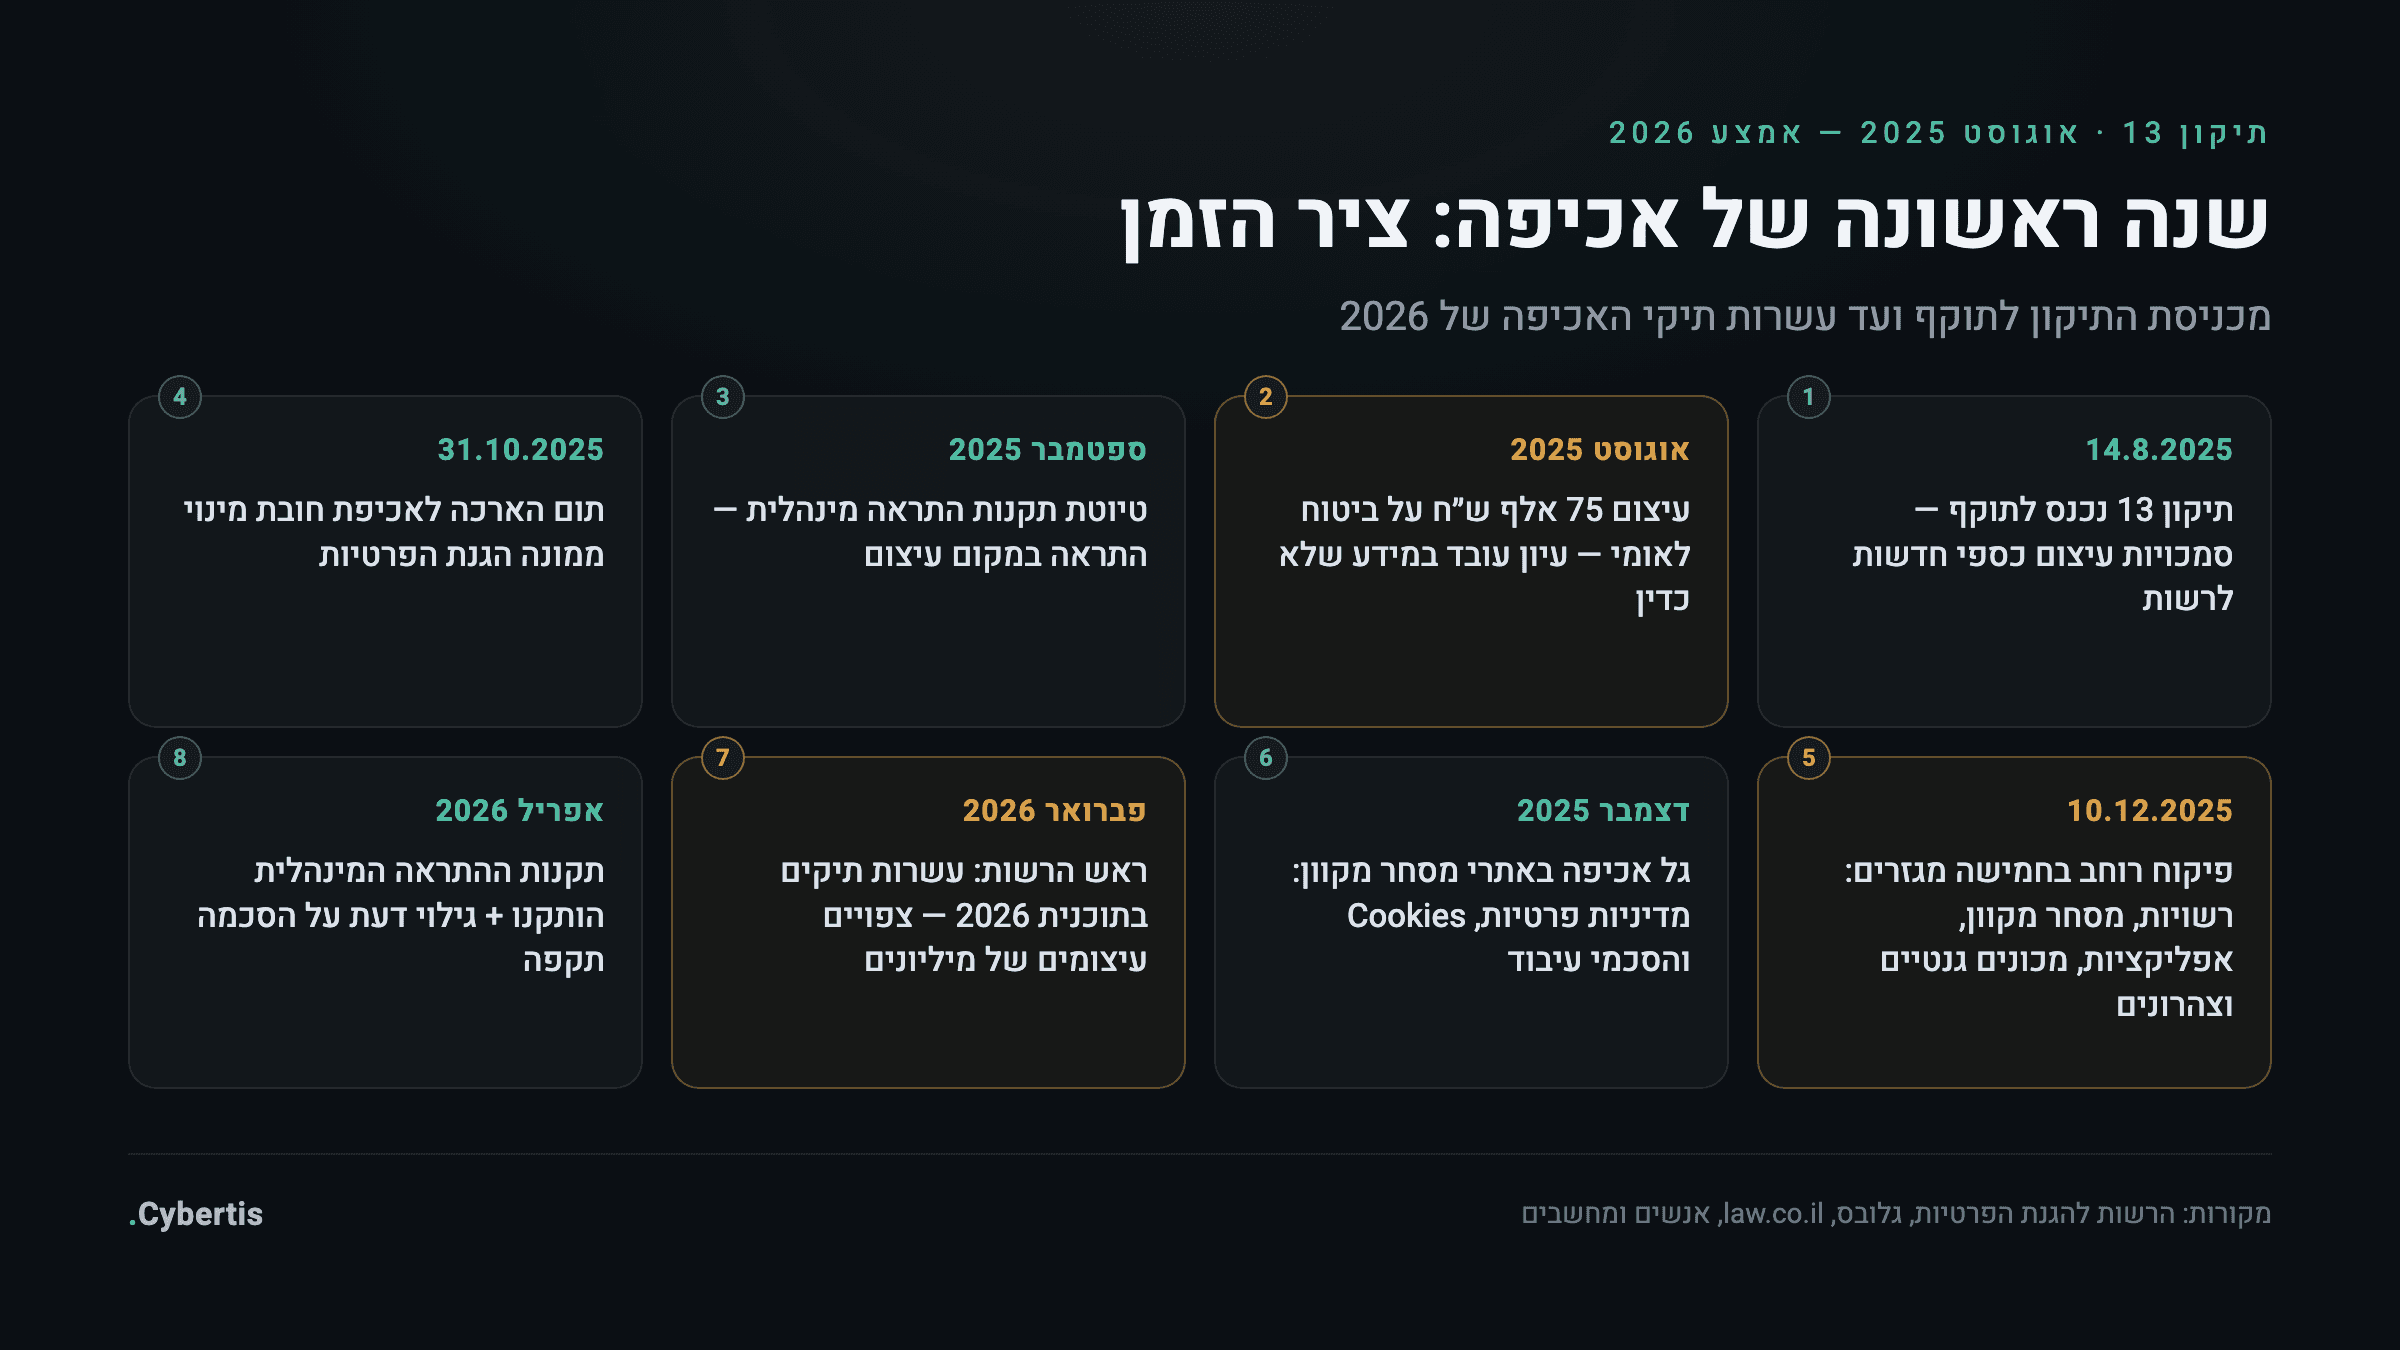
האיתות הראשון הגיע עוד לפני כניסת התיקון לתוקף. באפריל 2025 הטילה הרשות קנסות מנהליים של 15,000 ש״ח על משרדי רואי החשבון EY ו-PwC ישראל — על סריקת תעודות זהות של מבקרים בכניסה למשרדים בלי הודעת יידוע כנדרש בסעיף 11 לחוק. הסכומים היו קטנים (אלה עוד היו הכלים הישנים), אבל הבחירה במטרות לא הייתה מקרית: שני שמות גדולים, הפרה שכל ארגון יכול לזהות אצל עצמו, ומסר ברור — גם איסוף ״שגרתי״ בקבלה הוא איסוף מידע לכל דבר.
ב-14.8.2025 נכנס התיקון לתוקף, ובאותו יום השיקה הרשות מרכז מידע ייעודי והבהירה שכל מסמכי ההנחיה הקיימים שלה ממשיכים לחייב. עוד קודם לכן הודיעה הרשות על ארכה: את חובת מינוי ממונה הגנת הפרטיות היא לא תאכוף עד 31.10.2025 — הקלה שנגעה למועד המינוי בלבד, לא ליתר החובות. במקביל (אוגוסט 2025) הוטל קנס מנהלי של 75,000 ש״ח על עובדת לשעבר של המוסד לביטוח לאומי — באופן אישי, אחרי שניצלה את הרשאות הגישה שלה למטרות פרטיות ב-15 מקרים של עיון במידע שלא כדין. זה היה קנס במשטר הישן (לפני מדרגות העיצומים של תיקון 13), והוא הוטל על העובדת ולא על המוסד — אבל המסר לכל ארגון ברור: ניצול הרשאות מבפנים הוא הפרה שהרשות רודפת, והארגון שלא ניהל הרשאות ולוגים הוא הבא בתור. העיצום הראשון מכוח תיקון 13 עצמו הגיע ב-21.7.2026: 256,000 ש״ח על קופת חולים מאוחדת, בגין דיווח באיחור על אירוע אבטחה (תקנה 11(ד)) — ובאוקטובר 2026 הצטרף אליו עיצום זהה על מנורה מבטחים באותה עילה.
בספטמבר 2025 פרסמה הרשות טיוטת תקנות למנגנון התראה מינהלית — נסיבות שבהן תימסר התראה במקום עיצום כספי. בדצמבר הגיע המהלך הרחב: פיקוח הרוחב בחמשת המגזרים, ולצדו גל אכיפה ממוקד באתרי מסחר מקוון. לפי דיווח גלובס מסוף דצמבר 2025, ההפרות שנבחנות שם הן בדיוק הדברים שרואים מבחוץ בדפדפן: מדיניות פרטיות חסרה או לא מעודכנת, מנגנוני הסכמה ו-Cookies לקויים, אבטחה חלשה והיעדר הסכמי עיבוד עם ספקים.
וב-2026 עלו ההילוכים: ראש הרשות, עו״ד גלעד סממה, הצהיר פומבית בתחילת 2026 שבטיפול הרשות עשרות תיקים, חלקם בשלב השימוע, ושבכוונתה להטיל עיצומים משמעותיים — תוך מדיניות מרוככת כלפי עסקים קטנים. בסוף פברואר פרסמה הרשות גילוי דעת מפורט על הסכמה תקפה לעיבוד מידע, ובאפריל 2026 הותקנו רשמית תקנות ההתראה המינהלית — והשלימו את ארגז הכלים האכיפתי.
המספרים: מקנסות בודדים למדרגות עיצומים
כדי להבין את קצב השינוי, שווה להסתכל על הסכומים: הקנסות של 2025 — EY ו-PwC (15,000 ש״ח), העובדת בביטוח לאומי (75,000 ש״ח) — הוטלו עדיין בכלים הישנים, ורובם על הפרות של הוראות אבטחת מידע וחובת היידוע לפי סעיף 11. ב-2026 הרשות כבר עובדת עם מדרגות העיצומים של תיקון 13: מאוחדת (256,000 ש״ח, יולי), קרטינג חוצות (12,000 ש״ח — העיצום הראשון על עסק קטן, בגין טופס רישום ללא הודעת יידוע, אוגוסט), מנורה מבטחים (256,000 ש״ח מתוך סכום בסיס של 640,000 אחרי הפחתות, אוקטובר) — וקביעות הפרה ללא עיצום, כמו ש״ס (אפריל). עדיין אין עיצומים של מיליונים, אבל המבנה כבר כאן: סכום בסיס לפי סוג ההפרה ורמת המאגר, והפחתות למי שמתקן, מדווח וממנה ממונה בזמן.
הערכות מומחים שצוטטו בגלובס (דצמבר 2025) ממחישות את סדרי הגודל שעסקים צפויים לפגוש בגל האכיפה הנוכחי:
| תרחיש ההפרה | טווח חשיפה מוערך |
|---|---|
| הפרות בסיסיות במאגר של פחות מ-5,000 נושאי מידע | 5,000–20,000 ש״ח |
| מאגר של כ-100 אלף נושאי מידע | 70,000–200,000 ש״ח |
| מעל 100 אלף נושאי מידע ברגישות מיוחדת | 200,000 עד יותר ממיליון ש״ח |
| אי-דיווח לרשות על אירוע אבטחה חמור | עד 320,000 ש״ח |
ואלה עוד לא התקרות: המדריך המקצועי הרשמי של הרשות לתיקון 13 מדגים עיצום של 500,000 ש״ח על פנייה ל-5,000 אנשים בלי הודעת סעיף 11 במידע רגיש, ו-1.6 מיליון ש״ח על עיבוד בחריגה מהרשאה במאגר רגיש של 200 אלף איש. מי שרוצה להבין גם את צד הדיווח — חובת הדיווח על אירוע אבטחה חמור היא אחת ההפרות שממוקמות במדרגת העיצום הגבוהה ביותר של תקנות אבטחת המידע.
מי נבדק ראשון: ארבעה דפוסים שעולים מהשטח
כשמסתכלים על בחירת המטרות של הרשות בשנה הראשונה — חמשת מגזרי פיקוח הרוחב, גל המסחר המקוון והעיצומים הפרטניים — מצטיירים ארבעה דפוסים ברורים:
- מידע ברגישות מיוחדת בהיקף גדול. מכוני בדיקות גנטיות וצהרונים (מידע על קטינים) הם הדוגמה המובהקת: מעט ארגונים, הרבה מידע מהסוג שהחוק החדש מכפיל בגינו את העיצומים.
- ממשק רחב עם הציבור. אפליקציות פופולריות ואתרי מסחר מקוון נוגעים במיליוני ישראלים — הפרה אחת שם משפיעה על ציבור עצום, והיא גם קלה להוכחה.
- גופים ציבוריים. רשויות מקומיות בפיקוח הרוחב, והקנס על עובדת הביטוח הלאומי: המגזר הציבורי מחזיק את המאגרים הרגישים ביותר במדינה, והרשות מסמנת שהוא לא חסין.
- הפרות שנראות מבחוץ. מדיניות פרטיות חסרה, באנר Cookies לקוי, טופס איסוף בלי הודעת יידוע — את כל אלה מפקח יכול לתעד מהדפדפן שלו, בלי צו ובלי ביקור. אלה הפירות הנמוכים של האכיפה, ולכן הם נבדקים ראשונים.
גם המתודולוגיה כבר מוכרת: לפי סקירת משרד שבלת על פעילות הרשות, הליך פיקוח רוחב מתחיל בדרך כלל בשאלון ביקורת שנשלח לארגונים במגזר, ממשיך בניתוח התשובות, ולפי הצורך — דרישות מידע בכתב וביקורות שטח. כלומר: המסמך הראשון שתפגשו הוא שאלון עם מועד תגובה, והאיכות של התשובה הראשונה קובעת במידה רבה אם התיק שלכם נסגר בשקט או מתגלגל להליך אכיפה.
ראש הרשות אמר במפורש שהמדיניות כלפי עסקים קטנים ובינוניים תהיה מרוככת ״כדי למנוע את קריסתם״ — והחוק עצמו קובע תקרות עיצום מיוחדות לעסקים עם מחזור נמוך. אבל ההקלה נוגעת לגובה העיצום, לא לתחולת החובות: חובת היידוע, מסמך הגדרות המאגר, תקנות אבטחת המידע והסכמי העיבוד חלים גם על עסק של חמישה עובדים. ומניסיוננו בליווי ארגונים מול הרשות — הפער שצץ ראשון כמעט תמיד הוא היעדר הסכמי עיבוד מול ספקים ומסמך הגדרות מאגר שלא עודכן שנים.
לא רק מקל: גל ההנחיות שנועד לעזור לכם להתיישר
לצד האכיפה, 2025 הייתה שנת שיא בפרסומי הנחיה של הרשות — וזה חלק מאותה אסטרטגיה: קודם מסבירים, אחר כך אוכפים. בין הפרסומים המרכזיים: מדריך לטכנולוגיות מגבירות פרטיות (PETs) בפברואר, הנחיה על איסוף מספרי תעודות זהות בידי עסקים במרץ, טיוטת חוות דעת על תחולת דיני הפרטיות על מערכות בינה מלאכותית באפריל, המלצות על סקרי סיכונים ומבדקי חדירות במאי, טיוטת גילוי דעת על מינוי ממונה הגנת פרטיות ביולי, וכלי מקוון להערכת סיכוני פרטיות באוקטובר. ב-2026 נוסף גילוי הדעת על הסכמה תקפה, ותקנות ההתראה המינהלית שהותקנו באפריל מעגנות רשמית את האפשרות לקבל התראה במקום עיצום — מסלול שמתגמל ארגונים שמסוגלים להראות היערכות אמיתית ותיקון מהיר. מי שעדיין מתלבט אם הוא בכלל חייב ממונה — המבחנים המעשיים למינוי DPO מרכזים את התמונה.
מה המפקחים מבקשים לראות בפועל
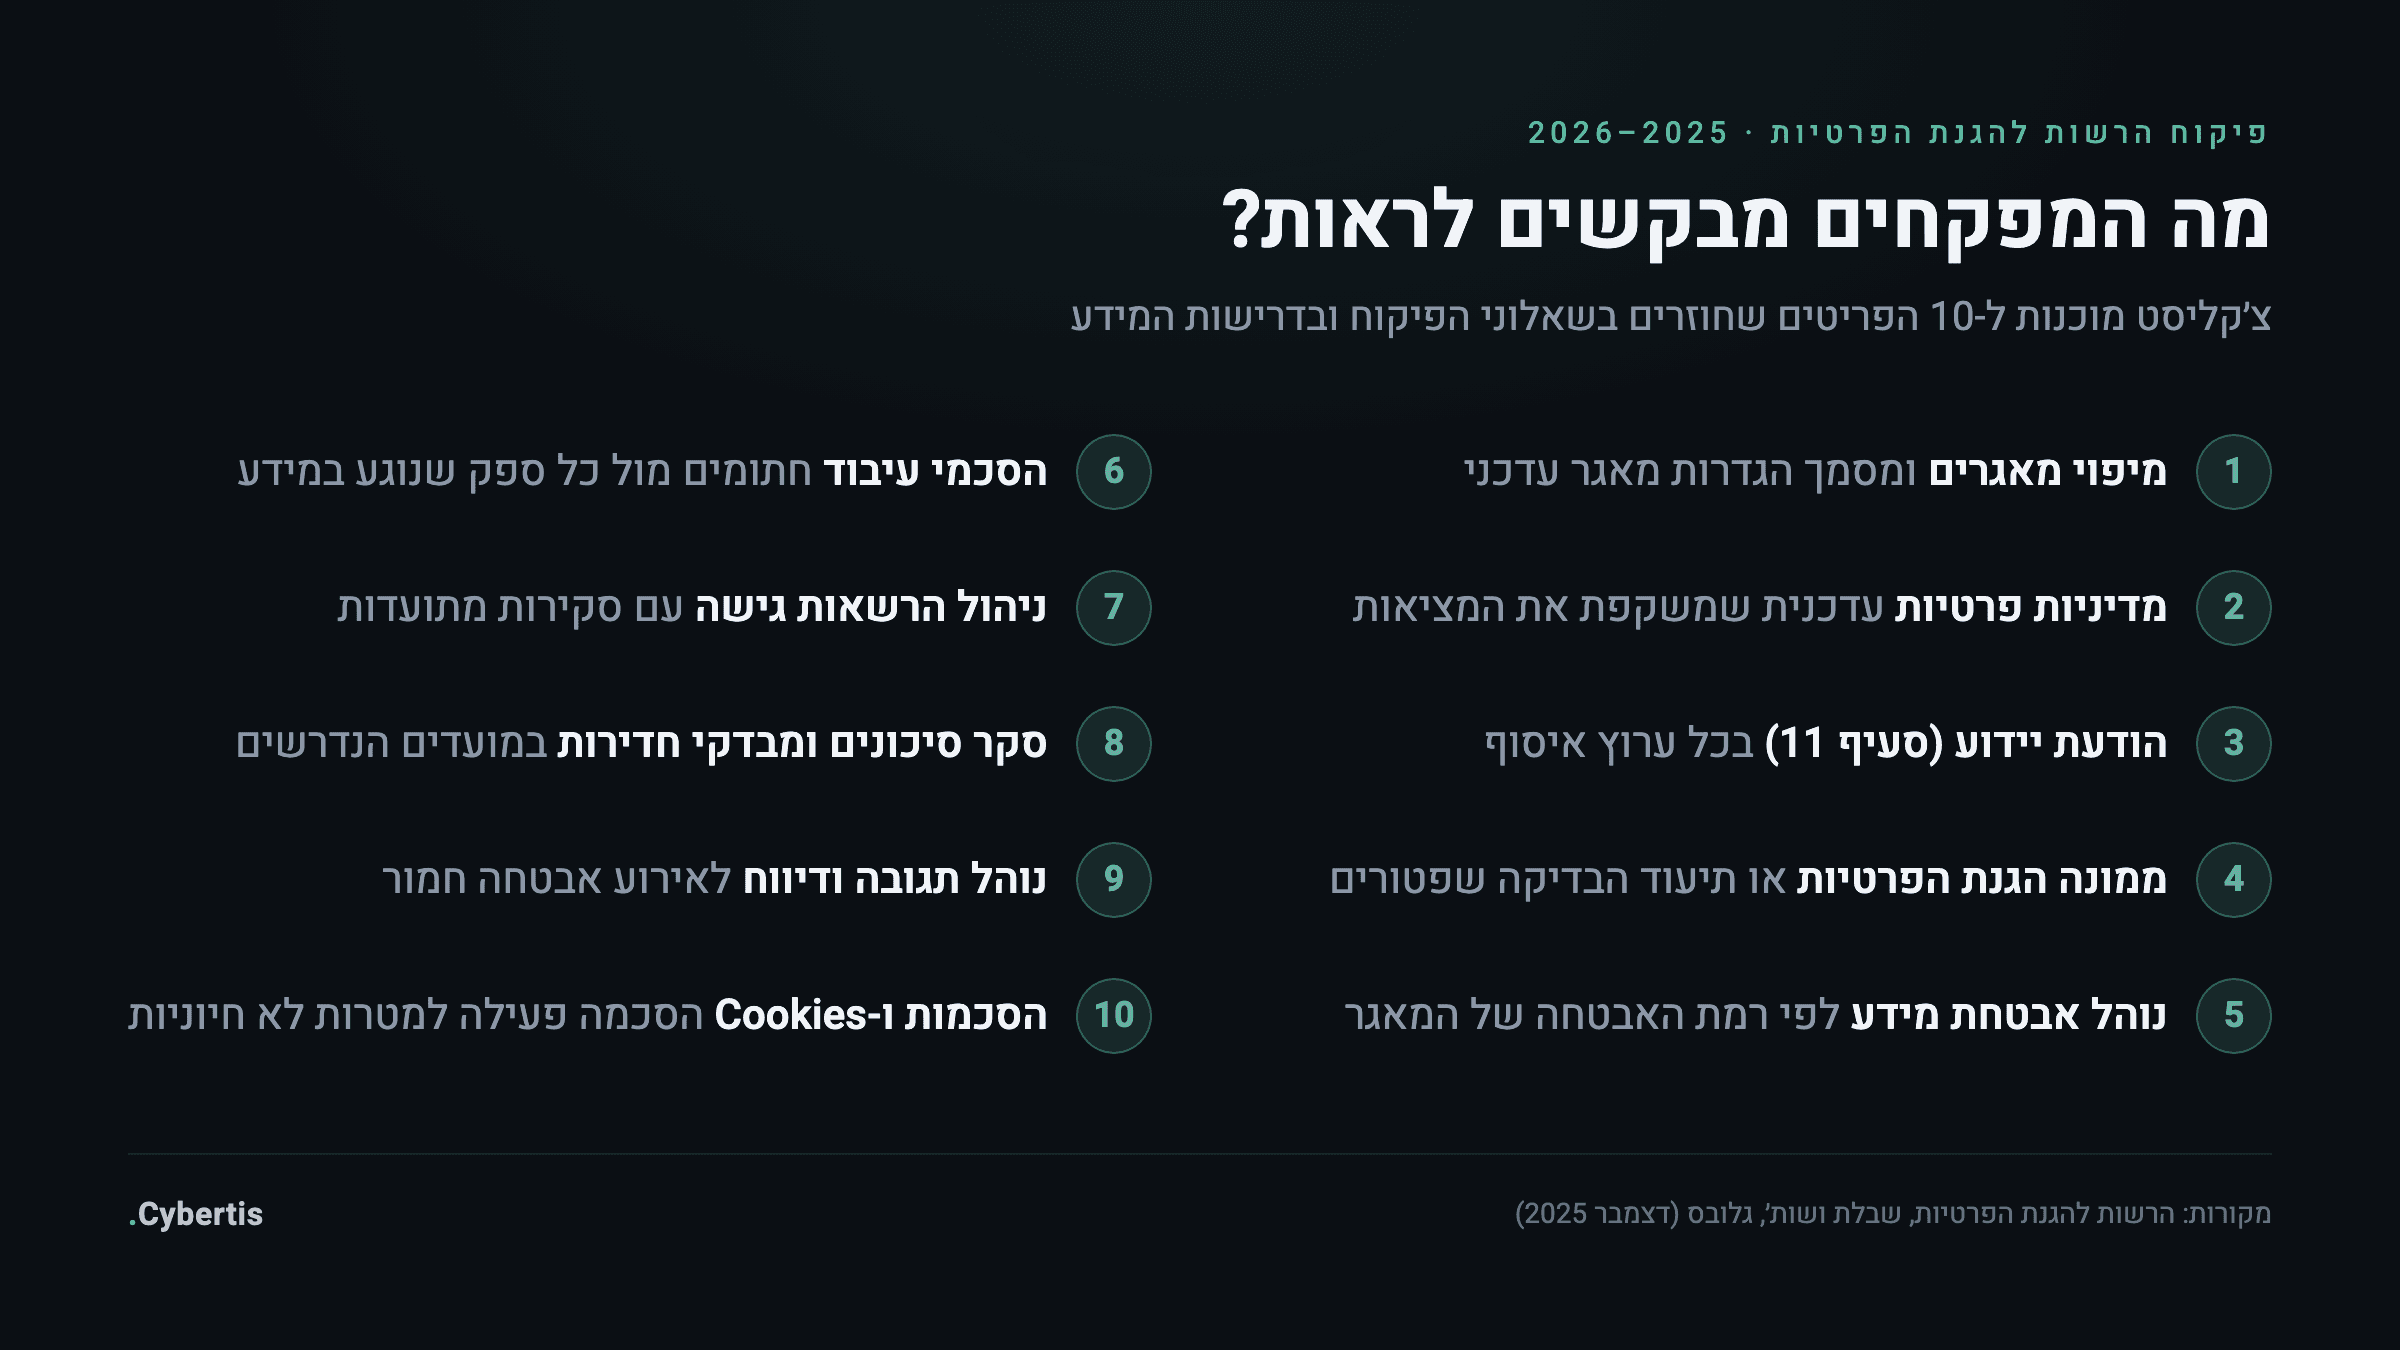
משאלוני הפיקוח, מדרישות המידע ומההפרות שהרשות עצמה פרסמה, אפשר לחלץ רשימה די יציבה של מה שנבדק: איזה מידע אתם אוספים ולאילו מטרות, איפה הוא יושב, מי ניגש אליו, איך הוא מאובטח, מה מספרים ללקוחות — ומה קורה כשמשהו משתבש. אלה עשרת הפריטים שחוזרים שוב ושוב, והם בדיוק מה שצריך להיות מוכן אצלכם לפני שמגיע מכתב:
צ׳קליסט: 10 פריטים שכדאי לסגור כבר השבוע
- מיפוי מאגרים ומסמך הגדרות מאגר עדכני לכל מאגר — מטרות, סוגי מידע, מקורות, העברות.
- מדיניות פרטיות עדכנית באתר ובאפליקציה, שמשקפת את מה שקורה בפועל — לא נוסח מועתק.
- הודעת יידוע לפי סעיף 11 בכל טופס וערוץ איסוף — כולל דלפק הקבלה והטלפון.
- מינוי ממונה הגנת הפרטיות אם אתם חייבים — או תיעוד מנומק של הבדיקה שקבעה שאתם פטורים.
- נוהל אבטחת מידע לפי תקנות אבטחת מידע, מותאם לרמת האבטחה של המאגרים שלכם.
- הסכמי עיבוד חתומים מול כל ספק שנוגע במידע אישי — ענן, CRM, דיוור, שכר.
- ניהול הרשאות גישה מתועד, עם סקירות תקופתיות — הלקח הישיר מהקנס על עובדת הביטוח הלאומי.
- סקר סיכונים ומבדקי חדירות במועדים הנדרשים לרמת האבטחה — הפרה במדרגה הגבוהה ביותר.
- נוהל תגובה ודיווח לאירוע אבטחה חמור, כולל מי מדווח לרשות ובאיזה טופס.
- תיעוד הסכמות ומנגנון Cookies תקין — הסכמה פעילה למטרות לא חיוניות, בהתאם לגילוי הדעת החדש.
אם קראתם את הרשימה והרגשתם שרובה אדומה אצלכם — אל תנסו לסגור הכול במקביל. הסדר שעובד בשטח: קודם מיפוי מאגרים (בלעדיו אי אפשר לדעת מה חל עליכם), אחר כך הפערים שנראים מבחוץ (מדיניות פרטיות, יידוע, Cookies) — כי שם האכיפה מתחילה — ורק אז שכבות העומק של אבטחה והסכמים. סקר הסיכונים המקוון שלנו ייתן לכם תמונת פתיחה בחמש דקות.
השורה התחתונה
השנה הראשונה של תיקון 13 לא הביאה קנסות של מיליונים — היא הביאה משהו חשוב יותר: שיטה. הרשות בנתה מדרגות — קנסות ממוקדים שמסמנים נורמות, פיקוח רוחב שממפה מגזרים שלמים, גל הנחיות שמסיר את טענת ״לא ידענו״, ומנגנון התראה שמתגמל מי שמתיישר. ההצהרות לגבי 2026 מפורשות: עשרות תיקים בהליך, עיצומים משמעותיים בדרך. ארגון שמחכה למכתב כדי להתחיל — יתחיל מאוחר מדי; ארגון שסוגר את עשרת הפריטים שלמעלה נכנס לכל שאלון פיקוח ממקום אחר לגמרי.
Cybertis מלווה ארגונים ישראליים בעמידה בתיקון 13 מקצה לקצה — ממיפוי מאגרים ו-Gap Assessment, דרך התאמת מדיניות, הסכמי עיבוד ואבטחת מידע, ועד שירות ממונה הגנת פרטיות חיצוני וליווי מול הרשות בהליכי פיקוח. הפגישה הראשונה עלינו.
לשירות היערכות לתיקון 13*האמור במאמר זה הוא מידע כללי בלבד ואינו מהווה ייעוץ משפטי או מקצועי מחייב. נתוני האכיפה נכונים למועד הכתיבה (יולי 2026) ומבוססים על פרסומים פומביים; יישום החוק בפועל תלוי בנסיבות הארגון ומחייב בחינה פרטנית.*
האמור במאמר הוא מידע כללי ואינו מהווה ייעוץ משפטי או תחליף לבחינה פרטנית של נסיבות הארגון. הדין והנחיות הרשות להגנת הפרטיות משתנים; ראו עדכוני רגולציה לפרסומים שהתווספו אחרי מועד העדכון של המאמר.
עמידה בתיקון 13 לחוק הגנת הפרטיות
תיקון 13 בתוקף מ-14 באוגוסט 2025 — והרשות להגנת הפרטיות כבר אוכפת. אנחנו עוזרים לעסקים ולארגונים לבצע Gap Assessment פרטיות, למנות DPO, לעדכן מסמכי מאגרי מידע ולסגור את הפערים לפני שביקורת או אירוע יעשו זאת במקומכם — בלי בהלה ובלי בירוקרטיה מיותרת.
לעמוד השירות המלא